
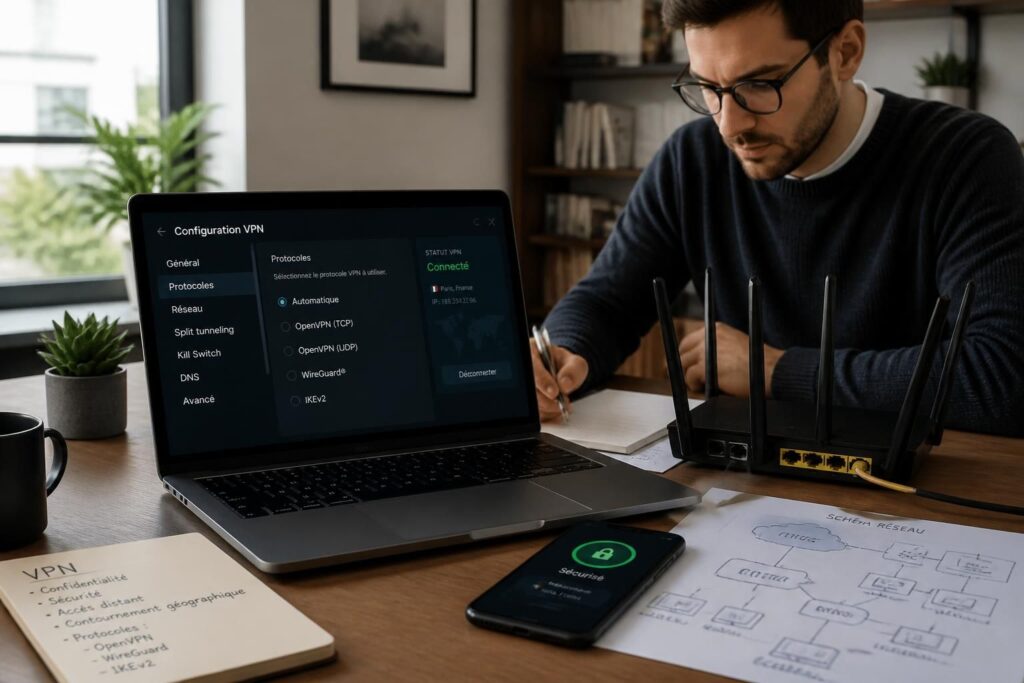
Un VPN n’est pas un talisman numérique, et c’est justement ce qui le rend intéressant. Bien utilisé, il chiffre le trafic, masque l’adresse IP et réduit l’exposition sur les réseaux publics ou dans certains usages pro. Mal choisi, il ajoute surtout de la complexité. Ce guide remet les choses au clair : ce qu’un VPN fait vraiment, les protocoles à connaître, les pièges des offres gratuites et les réglages qui changent tout au quotidien.
L’article en bref
Un point net pour éviter les fausses promesses et viser une vraie sécurité en ligne. Le bon VPN dépend surtout du niveau de confidentialité attendu, du type d’appareils à protéger et du sérieux du fournisseur VPN.
- Ce que fait vraiment un VPN : Chiffre le trafic et masque l’adresse IP
- Le protocole à privilégier : WireGuard pour vitesse, stabilité et simplicité
- Les offres à regarder avec prudence : Les VPN gratuits cachent souvent un coût
- La bonne approche pratique : Configuration VPN, kill switch et tests de fuite
L’objectif est simple : vous aider à choisir VPN sans vous laisser embarquer par le marketing.
Dans la vraie vie, un VPN ressemble moins à un gadget qu’à une couche de transport supplémentaire. Quand un ordinateur se connecte à un serveur distant, le trafic passe dans un tunnel chiffré, ce qui complique sérieusement la lecture des données par un tiers curieux sur un Wi-Fi de café, par un opérateur internet ou par un réseau d’entreprise mal cadré. Le principe est sain, assez élégant même : votre machine parle d’abord au serveur VPN, puis le serveur relaie vers le web avec sa propre adresse IP. Résultat, les sites voient le relais, pas la ligne d’origine.
Ce mécanisme ne transforme pas pour autant la navigation en invisibilité totale. Les comptes connectés, les cookies, le fingerprinting ou les erreurs de configuration peuvent toujours laisser des traces. C’est là que le sujet devient utile : un bon VPN n’est pas celui qui promet tout, mais celui qui fait exactement ce qu’on attend de lui, sans casser le reste. Pour aller plus loin sur la logique du réseau domestique et des objets connectés, un détour par ces projets autour du Raspberry Pi 5 montre bien à quel point la sécurité se joue aussi dans l’architecture globale.
Comprendre le fonctionnement d’un VPN sans jargon inutile
Le VPN, pour Virtual Private Network, crée une liaison sécurisée entre votre appareil et un serveur contrôlé par le fournisseur VPN. Techniquement, ce tunnel repose sur un protocole VPN, qui organise l’échange des clés, le chiffrement et la circulation des paquets. En pratique, cela revient à envelopper vos données dans une couche opaque : quelqu’un peut voir que du trafic circule, mais pas lire son contenu ni suivre facilement sa destination finale.
Un bon moyen de visualiser ça consiste à penser à une double enveloppe. La première contient le message, la seconde cache l’adresse de livraison réelle. Les intermédiaires voient le colis partir vers un point relais, pas vers la destination finale. C’est pour cela que le sujet dépasse la simple idée d’« anonymat » : il s’agit surtout de confidentialité, de réduction de surface d’exposition et de contrôle sur la circulation des données. Un VPN d’entreprise suit le même principe, mais avec des règles d’accès plus strictes et une journalisation différente.
Les étapes concrètes d’une connexion sécurisée
Quand la connexion démarre, l’appareil négocie une session avec le serveur en utilisant un échange cryptographique. Les clés utilisées sont souvent éphémères, ce qui limite l’intérêt d’une compromission ultérieure. C’est précisément ce qu’apporte la propriété de Perfect Forward Secrecy : même si une clé longue durée était un jour fragilisée, les anciennes sessions restent difficiles à reconstituer.
Ensuite, les paquets réseau sont encapsulés, chiffrés puis transmis au serveur distant. Celui-ci les déchiffre et les envoie vers le site ou le service demandé. Côté destination, l’adresse IP visible est celle du serveur, pas celle de l’utilisateur. Pour un internaute qui jongle entre télétravail, réseau mobile et hotspot public, cette logique change beaucoup de choses au quotidien : elle sécurise sans forcément alourdir l’usage, à condition de bien paramétrer la configuration VPN.
Les protocoles VPN à connaître avant de choisir
Le protocole VPN compte souvent autant que le nom affiché sur la page d’accueil. C’est lui qui influence la vitesse, la stabilité, la compatibilité et la robustesse réelle. En 2026, la hiérarchie est claire : WireGuard s’impose comme la valeur par défaut dans la majorité des cas, OpenVPN reste un classique très solide, IKEv2 garde son intérêt sur mobile, et PPTP n’a plus aucune place sérieuse dans un usage de sécurité.
Le piège classique consiste à croire que tout se vaut. En réalité, certains protocoles ont été conçus il y a longtemps, à une époque où les contraintes de sécurité, de mobilité et d’audit étaient différentes. Si l’on cherche un service durable, il faut regarder la compatibilité, mais aussi la capacité du fournisseur VPN à maintenir une base technique propre. Un protocole moderne bien implémenté vaut souvent mieux qu’une offre tape-à-l’œil.
| Protocole | Atout principal | Limite marquante | Usage conseillé |
|---|---|---|---|
| WireGuard | Rapide, léger, facile à auditer | Encore en généralisation sur certains routeurs | Usage quotidien, mobile, maison |
| OpenVPN | Très éprouvé, compatible partout | Connexion plus lente et plus lourde | Compatibilité maximale, réseau varié |
| IKEv2 | Reconnexion rapide après coupure | Déploiement serveur plus complexe | Smartphone, déplacements fréquents |
| PPTP | Aucun intérêt actuel | Chiffrement cassé depuis longtemps | À éviter sans exception |
WireGuard mérite sa réputation : code plus compact, audits plus lisibles, connexions rapides et bascule réseau plus souple. OpenVPN reste utile quand la compatibilité prime, notamment sur du matériel ancien ou des configurations réseau particulières. IKEv2 a encore sa place sur des appareils mobiles, mais il ne prend pas la tête de liste dès qu’on regarde la simplicité d’ensemble. Quant à PPTP, il faut le considérer comme un vestige, pas comme une option.
VPN gratuit ou payant : ce qu’il faut vraiment regarder
Le sujet mérite d’être posé franchement. Un VPN coûte cher à exploiter : serveurs dans plusieurs pays, bande passante, maintenance, support, audits, développement. Si le service ne facture rien, le modèle économique se déplace ailleurs. C’est rarement une bonne surprise pour la confidentialité, surtout lorsque des trackers, de la monétisation publicitaire ou des politiques de collecte floues entrent en jeu.
Les versions gratuites sérieuses existent, mais elles sont limitées. Elles servent surtout à dépanner ou à tester l’ergonomie avant de passer à une formule plus complète. Pour un usage régulier, le bon réflexe consiste à comparer la politique de logs, la réputation de l’entreprise, les audits indépendants, la stabilité du réseau et la transparence du support. Le prix seul ne dit pas tout, mais un VPN payant cohérent reste généralement plus crédible qu’un service 100 % gratuit opaque.
Les repères utiles pour trier les offres
- Politique de logs : vérifier ce qui est conservé, et pour combien de temps.
- Audits indépendants : regarder s’ils sont récents et publiés clairement.
- Nombre d’appareils : s’assurer que tous les usages du foyer sont couverts.
- Fonctions pratiques : kill switch, split tunneling, sélection de pays, protection DNS.
- Compatibilité : Windows, macOS, Linux, iOS, Android, routeurs.
Une option sérieuse peut aussi passer par un VPS personnel, pour les profils techniques. L’avantage est évident : contrôle total. L’inconvénient l’est tout autant : l’identité reste liée à la location du serveur, et la confidentialité n’atteint pas celle d’un service spécialisé. Pour qui aime bricoler son réseau local, c’est une piste intéressante, surtout si le reste de l’environnement est déjà bien pensé, comme on le voit dans certains usages avancés autour d’un réseau domestique connecté ou d’un serveur multimédia.
Les services VPN les plus crédibles en 2026
Sur un marché saturé de promesses, trois noms se détachent par leur cohérence technique et leur discours plutôt propre. Mullvad vise les utilisateurs qui veulent minimiser les données collectées. Proton VPN séduit par son écosystème, son offre gratuite honnête et son ancrage juridique suisse. NordVPN s’adresse davantage au grand public qui veut une interface complète et des fonctions faciles à activer.
Le point commun de ces services n’est pas une magie marketing, mais une combinaison de transparence, d’audits et d’infrastructure sérieuse. Cela ne veut pas dire qu’ils sont identiques. L’approche de Mullvad n’est pas celle de Proton, et NordVPN joue plus franchement la carte des fonctionnalités. Le bon choix dépend donc du profil d’usage, pas d’un classement figé. Quand on veut choisir VPN proprement, il faut d’abord savoir ce que l’on attend de la protection.
| Fournisseur VPN | Juridiction | Tarif indicatif | Point distinctif |
|---|---|---|---|
| Mullvad VPN | Suède | 5 €/mois | Peu de données collectées, paiement anonyme possible |
| Proton VPN | Suisse | 4 €/mois sur engagement long | Secure Core, code client ouvert, offre gratuite sérieuse |
| NordVPN | Panama | 3,5 €/mois sur engagement long | Double VPN, obfuscation, fonctions grand public |
Quel profil correspond à quel service ?
Mullvad convient bien à celles et ceux qui veulent une confidentialité maximale et un minimum de données personnelles associées au compte. Proton VPN reste très cohérent pour un usage quotidien, notamment si l’écosystème Proton plaît déjà. NordVPN s’adresse à un public qui préfère des réglages simples et des fonctions visibles sans avoir à plonger dans les détails techniques.
Un autre nom revient souvent : ExpressVPN. Il conserve des atouts, notamment sur certains routeurs et sur la vitesse perçue, mais mérite d’être vérifié à la lumière des audits récents et de l’évolution de sa maison mère. Rien de dramatique, juste une bonne habitude : en cybersécurité, les historiques comptent autant que les promesses.
Pour les usages orientés contenu ou mobilité, un service bien calibré évite les déconnexions absurdes et les changements d’IP trop visibles. Pour préparer un environnement numérique plus fluide, il peut être utile de compléter sa veille par un guide pratique sur le streaming de films et séries, surtout quand les usages de réseau se multiplient à la maison.
Ce qu’un VPN ne corrige pas, même avec une bonne configuration
Le plus grand danger du VPN, c’est le faux sentiment de sécurité. Beaucoup pensent qu’un tunnel chiffré efface tout, alors qu’il ne protège ni contre les cookies, ni contre le tracking comportemental, ni contre un compte déjà identifié sur un service en ligne. Si une session reste connectée à un profil connu, le site sait très bien qui est derrière l’écran, VPN ou non.
Un VPN ne remplace pas non plus un navigateur bien réglé, un bloqueur de contenu ou un minimum de vigilance face aux pièces jointes suspectes. Il n’empêche pas les malwares, n’efface pas les erreurs de clic et ne corrige pas une configuration DNS mal pensée. Sur un réseau Wi-Fi public, le kill switch ajoute une vraie sécurité, mais il ne sauve pas une machine déjà compromise.
Les vérifications qui évitent les mauvaises surprises
Après installation, il vaut mieux tester quelques points simples. D’abord, vérifier que l’adresse IP affichée correspond bien au serveur choisi. Ensuite, contrôler l’absence de fuite DNS avec un test dédié. Enfin, observer la stabilité lors d’un passage Wi-Fi vers réseau mobile, parce que c’est souvent là que les services moyens trébuchent. Un bon VPN doit rester discret dans l’usage et visible seulement dans les bons indicateurs.
Cette logique vaut aussi pour les environnements professionnels. Un VPN d’entreprise n’est pas là pour protéger la vie privée du salarié, mais pour donner un accès contrôlé aux ressources internes. Dans un contexte Zero Trust, le raisonnement change encore : l’accès se valide à chaque demande. Le réseau n’est plus une forteresse, il devient une suite de contrôles fins.
Configurer un VPN sur routeur, mobile ou poste de travail
La configuration VPN ne se résume pas à cliquer sur « connecter ». Sur un routeur compatible, le tunnel peut couvrir toute la maison, y compris les téléviseurs, consoles ou objets connectés qui n’ont pas d’application dédiée. C’est particulièrement pratique quand on veut uniformiser la protection sans multiplier les réglages appareil par appareil.
Une approche hybride est souvent la plus maligne : routeur protégé pour les équipements fixes, application native sur smartphone et ordinateur pour garder la main sur les serveurs et le kill switch. Cela évite de perdre en souplesse tout en renforçant les appareils les moins maniables. Pour une maison connectée bien pensée, c’est le genre de réglage qui fait gagner du temps sans faire de bruit.
Les réglages qui comptent vraiment
- Choisir WireGuard quand le service le permet, sauf besoin particulier.
- Activer le kill switch pour bloquer toute fuite en cas de coupure.
- Tester la sélection de pays selon les besoins d’accès géographique.
- Vérifier les fuites DNS après la première connexion.
- Limiter les applis inutiles qui tournent en arrière-plan sans raison.
Sur un mobile, IKEv2 garde un intérêt si la priorité est la reconnexion rapide en déplacement. Sur un ordinateur, WireGuard apporte généralement le meilleur équilibre entre simplicité et performance. Quant au routeur, il vaut mieux s’y lancer avec une configuration propre plutôt qu’avec un réglage approximatif bricolé un soir de fatigue. Le réseau aime les choix clairs, pas les compromis flous.
Un VPN rend-il anonyme sur Internet ?
Non. Un VPN masque l’adresse IP et chiffre le trafic, mais les comptes connectés, les cookies et le fingerprinting peuvent toujours identifier un utilisateur.
Quel protocole VPN faut-il privilégier en 2026 ?
WireGuard est le choix recommandé dans la majorité des cas grâce à sa vitesse, sa simplicité et sa bonne auditabilité.
Un VPN gratuit peut-il convenir ?
Oui, mais surtout pour dépanner ou tester. Les offres sérieuses sont limitées, et les services gratuits opaques posent souvent un problème de confidentialité.
Faut-il installer le VPN sur chaque appareil ?
Pas forcément. Un routeur compatible peut protéger tout le réseau, tandis qu’une application sur chaque appareil apporte plus de souplesse et de contrôle.

Je suis Maxime Aubert, rédacteur tech installé à Nantes. Depuis quinze ans, je teste, bidouille et compare tout ce qui s’allume : smartphones, setups gaming, platines et maison connectée. Sur Unblogged, je vous aide à choisir sans jargon et sans survente — juste ce qui marche vraiment au quotidien.


